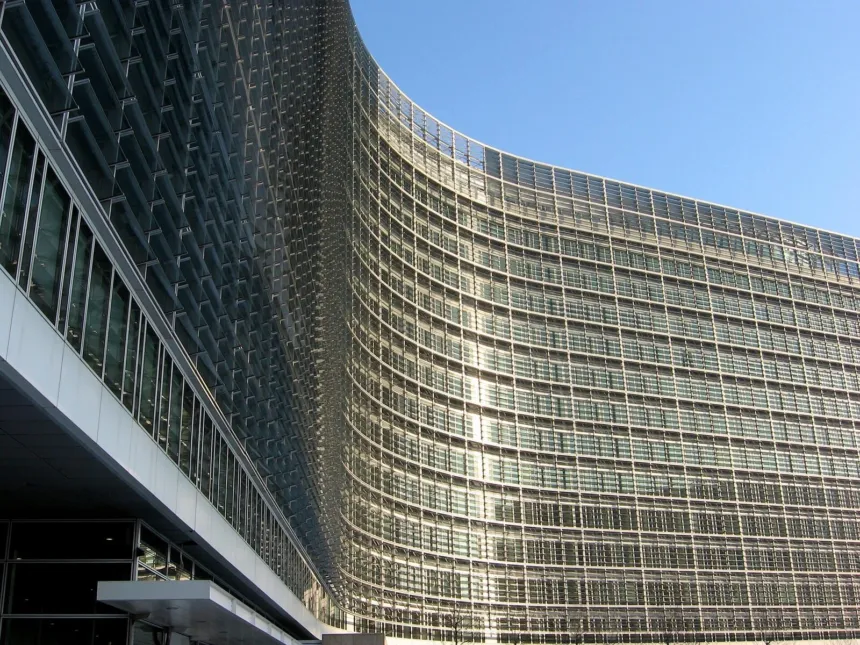


La Comisión Europea confirmó este jueves 19 de noviembre que sufrió una campaña de ciberataques contra sus sistemas informáticos ejecutada mediante herramientas de inteligencia artificial. Según precisó el portavoz del organismo, Thomas Regnier, el incidente fue detectado inicialmente el 22 de octubre y quedó confirmado el 26 de octubre tras una primera investigación interna.
Ante la intrusión detectada, la Comisión resolvió desactivar de forma temporal varias de sus aplicaciones para frenar el avance del ataque y revisar los accesos. La mayoría de esos servicios ya fueron restablecidos de manera paulatina tras comprobarse su estabilidad técnica, de acuerdo con lo informado por el Ejecutivo comunitario.
«La Comisión ha tomado recientemente las medidas necesarias en respuesta a una campaña cibernética detectada», afirmó Regnier durante la rueda de prensa. El funcionario remarcó la dificultad para medir de inmediato la magnitud del evento y agregó: «Es difícil juzgar la amplitud; hablamos de una campaña, de una serie de incidentes, pero no podemos decir más mientras continúa la investigación».
Leé también: La UE alerta por ciberataques a equipos conectados tras incidentes en sistemas de frío
Sin filtración masiva confirmada y con peritaje abierto
Respecto a las consecuencias sobre el personal, el portavoz oficial sostuvo que en esta fase de la investigación no existe evidencia de una filtración de datos que afecte al conjunto de los trabajadores del organismo. Del mismo modo, el Ejecutivo comunitario evitó atribuir la autoría de los ataques a algún actor o país específico mientras los especialistas completan los análisis de trazabilidad.
Para determinar el alcance exacto de la maniobra, la Comisión Europea aseguró que se mantiene en estrecho contacto con el CERT-UE, el equipo especializado de respuesta a emergencias informáticas de las instituciones europeas, y con el Supervisor Europeo de Protección de Datos. La evaluación técnica busca establecer qué puntos de la infraestructura fueron sondeados por los atacantes.
El uso malicioso de modelos avanzados ocurre en un momento de acelerada adopción de estas herramientas en el mercado global, un segmento donde firmas como Nvidia duplicaron sus ganancias por la demanda de infraestructura de procesamiento. Los sistemas atacados en Bruselas continúan bajo monitoreo estricto mientras se aguarda el informe técnico definitivo de los peritos informáticos.
Leé también: Meta lanzó Muse Wonder, su inteligencia artificial más avanzada, para competir con ChatGPT y Claude