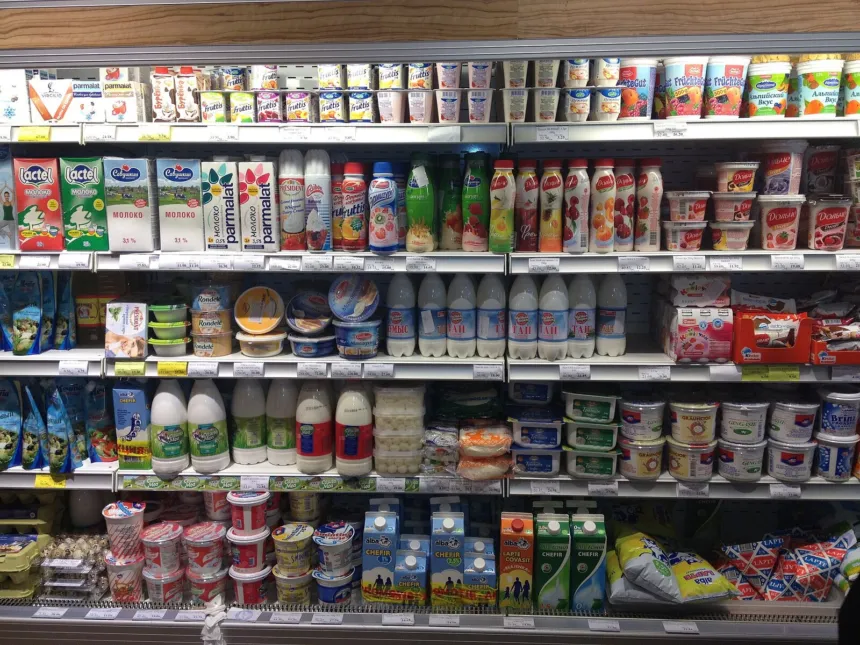


Un ciberataque contra los controladores de refrigeración de supermercados dejó sin frío a unos 700 locales en Europa. Los atacantes subieron la temperatura de las cámaras frías hasta 50 °C, arruinaron la mercadería y provocaron incendios en tiendas de Francia, España, Portugal, Polonia, Alemania y Bélgica.
Una contraseña que era la fecha
Los equipos atacados son controladores de la danesa Danfoss y de la estadounidense Copeland, con su marca Dixell. Tenían un acceso remoto que no pedía usuario ni contraseña tradicionales: bastaba con mandarle al aparato una solicitud especial para tomar el control total.
Según el análisis que publicó la firma de seguridad Pen Test Partners, el código de acceso se generaba solo a partir de la fecha, sin ningún secreto propio de cada equipo. Así, un mismo código abría ese día todos los controladores conectados a internet. La falla ya estaba identificada: los investigadores de Synacktiv la habían encontrado en 2023 y los de Claroty en 2026, y figura como CVE-2025-41450. La agencia de ciberseguridad de Estados Unidos (CISA) había alertado sobre esas vulnerabilidades en agosto de 2025.
Con ese acceso, los atacantes dejaron encendidas sin parar las resistencias que descongelan los equipos. Pen Test Partners vinculó ese funcionamiento prolongado, para el que los aparatos no están diseñados, con los incendios.
Las pérdidas
- Intermarché: su director ejecutivo, Thierry Cotillard, dijo que las pérdidas solo en Francia fueron de decenas de millones de euros en un solo día.
- Carrefour: informó que fueron afectados 80 de sus 6.000 locales en Francia.
- Monoprix: dijo que el ataque comprometió al 5% de sus más de 400 tiendas.
El comisario europeo de Agricultura y Alimentación, Christophe Hansen, advirtió que «la utilización de los alimentos como arma se volvió una realidad». La Fiscalía de París abrió una investigación por cibercrimen y ningún grupo se atribuyó el ataque.
Equipos viejos y conectados sin protección
Copeland explicó que la falla está en una generación de controladores discontinuada, al final de su vida útil. Danfoss ya había señalado que los equipos afectados, los modelos AK-SM800 y AK-SC355, no reciben actualizaciones de seguridad. Según Pen Test Partners, el ataque no necesitó inteligencia artificial ni ayuda de empleados: los aparatos estaban conectados a internet sin VPN ni lista de direcciones autorizadas, muchas veces con módems celulares que instalaban las empresas de mantenimiento.
Qué pasa en la Argentina
Los investigadores Yago Méndez y Cristian Valenzisi rastrearon estos equipos con buscadores de dispositivos conectados y no encontraron ninguno visible en la Argentina. Eso no significa que el país esté a salvo. Según FortiGuard Labs, de Fortinet, la Argentina registró unos 2.300 millones de intentos de ciberataque en el primer semestre de 2026 y es el tercer país más atacado de la región, detrás de Brasil y México.
El Centro Nacional de Ciberseguridad exige planes de contingencia ante ciberataques solo al sector público nacional: las empresas privadas, incluso las que prestan servicios esenciales, no tienen requisitos obligatorios. «En mi opinión, no estamos preparados», dijo el especialista Mauro Eldritch, que advirtió que en la región hay muchos controladores expuestos, algunos desactualizados o sin pantalla de acceso con clave.