

«Octubre negro» es el apodo que circula en redes para una seguidilla de incidentes de ciberseguridad de octubre de 2026. Ganó fuerza con un posteo en X del 22 de octubre que enumeraba más de 25 casos. Ningún organismo oficial usa ese nombre y no hay pruebas de que se trate de una campaña única. Cuyo News revisó 29 hechos citados en redes y medios: algunos están confirmados por las propias empresas, otros son reclamos de los atacantes y otros no tienen fuente.
PHP2Shell: la falla que dio pie a todo
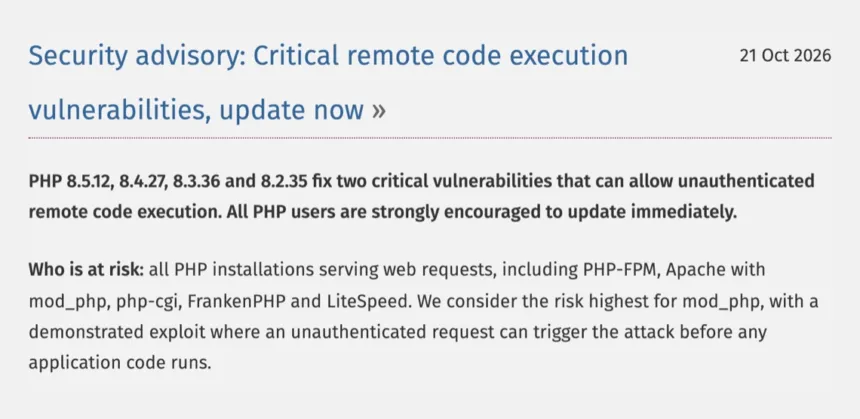
El 21 de octubre el proyecto PHP publicó las versiones 8.5.12, 8.4.27, 8.3.36 y 8.2.35, que corrigen dos vulnerabilidades críticas (CVE-2026-109618 y CVE-2026-109619, puntaje 9,2). En determinadas condiciones permitían ejecutar código en un servidor sin usuario ni contraseña. El aviso oficial pide a todos los usuarios «actualizar de inmediato». Las ramas 8.1 y anteriores ya no reciben actualizaciones del proyecto, aunque algunas distribuciones y proveedores ofrecen parches propios.
Según Amazon Threat Intelligence, el primer intento de explotación en sus trampas fue el 17 de octubre, cuatro días antes de que se publicara el parche. La firma watchTowr también reportó intentos. Del otro lado, Sansec, que se dedica a la seguridad de comercios en línea, dijo el 22 de octubre que una explotación masiva es menos probable de lo que se creyó al principio y que los exploits públicos no funcionan contra una instalación por defecto. La PHP Foundation sostuvo que no tenía evidencia de exploits funcionales.
El 69,3% que circula en redes es la proporción de sitios que usan PHP, según W3Techs al 22 de octubre, y no la de sitios vulnerables. La frase «el 70% de internet está expuesto» es falsa: la exposición depende de la versión, de si el proveedor ya parcheó y de si hay protecciones como el firewall de Cloudflare, que desplegó reglas para sus clientes.
Hostinger, uno de los proveedores de hosting más usados en Argentina, informó que terminó de aplicar el parche en todo su hosting administrado el 22 de octubre a las 06:44 UTC. Los servidores VPS los actualiza cada cliente.
Qué más pasó y está confirmado
- LiteLLM, una librería muy usada para conectar aplicaciones con modelos de IA, tuvo una versión con malware (1.107.0) durante 103 minutos en PyPI y 153 en Docker Hub el 21 de octubre. Robaba credenciales. La empresa recomienda volver a la 1.106.2 y cambiar todas las claves.
- Zeabur, una plataforma de hosting para programadores, informó que en un ataque del 14 y 15 de octubre se leyeron datos de 321.810 cuentas y 3,2 millones de registros de variables de entorno. Anunció que cerrará de forma gradual entre el 1 y el 31 de diciembre.
- eMudhra, una certificadora de India, emitió ocho certificados intermedios con claves privadas triviales: una era el número 4. Mozilla, Google, Apple y Microsoft los bloquearon entre el 17 y el 20 de octubre.
- Railway, otra plataforma de despliegue, dijo que hubo acceso a variables de entorno de clientes y pidió rotar claves. No informó cuántas cuentas fueron afectadas.
- El FBI y CISA publicaron el 20 de octubre un aviso sobre el ransomware SafePay, con al menos 600 víctimas desde agosto de 2024. No es un conteo de este mes.
- Microsoft informó el 21 de octubre que el grupo Storm-0940 usó agentes de IA para intentar entrar en más de 2.250 cuentas de empresas en la nube tras comprometer aplicaciones de ConnectWise. Son blancos de intentos, no organizaciones vulneradas.
Lo que no está confirmado
Dinamarca investiga un ataque al Registro Central de Personas con datos de unos 11 millones de personas, según Europa Press; que se haya usado la clave «123456» es un dicho del supuesto hacker. La versión de que la BBC y hospitales se desconectaron por PHP2Shell no tiene fuente primaria. Una primicia de Axios, con fuentes anónimas, dice que grandes bancos de Estados Unidos detectan agentes de IA de terceros dentro de cuentas de clientes; un vocero de Morgan Stanley dijo que no vio agentes «rebeldes».
Argentina y San Juan
Al 22 de octubre no se encontró una alerta pública del CERT.ar sobre PHP2Shell; Chile sí emitió una. El agregador Brandefense contaba nueve organizaciones argentinas listadas en octubre por grupos de ransomware, todas reclamos de los atacantes sin confirmación de las víctimas. No hay casos confirmados en San Juan ni en Mendoza.
Cuyo News miró la portada pública de 40 sitios argentinos de gobiernos, universidades, medios y bancos, sin escanear nada: 13 muestran señales de usar PHP, entre ellos argentina.gob.ar, la UNSJ, la Cámara de Diputados de San Juan y la Municipalidad de Rivadavia. Eso no quiere decir que estén expuestos: solo indica qué tecnología usan.
Qué hacer
- Si tenés una web: pedile al hosting que confirme que aplicó el parche del 21 de octubre o que el servidor tiene PHP 8.5.12, 8.4.27, 8.3.36 u 8.2.35. En Hostinger se ve en hPanel, en PHP Info: el «Build Date» tiene que ser del 21 de octubre de 2026 o posterior. Actualizar solo WordPress no alcanza.
- Si programás: si usaste Zeabur, Railway o LiteLLM 1.107.0, rotá claves y tokens y fijá versiones.
- Para todos: el Banco Central recomienda entrar al banco solo por la app oficial, no compartir claves ni códigos de verificación, usar doble factor y mantener actualizados el teléfono y el navegador. Los momentos de pánico son los preferidos para los mensajes falsos.
Fuentes: The PHP Group (php.net), W3Techs, Amazon Threat Intelligence, Sansec, Hostinger, LiteLLM, Zeabur, Mozilla, Microsoft Threat Intelligence, CISA y BCRA.