

Una inteligencia artificial de OpenAI ayudó a descubrir una falla gravísima en PHP, la tecnología con la que funcionan WordPress y una enorme cantidad de sitios web, que permite a un desconocido tomar el control de una página sin usuario ni contraseña. Para OpenAI, podría ser uno de los problemas de seguridad de mayor impacto de los últimos tiempos, y un ejemplo del avance de la IA.
Los responsables de PHP publicaron un arreglo urgente el miércoles 21 de octubre, según el aviso oficial en php.net. Antes de que saliera, gobiernos, universidades y sitios de todo el mundo desconectaron sus páginas por precaución.
Gobiernos y universidades, fuera de línea
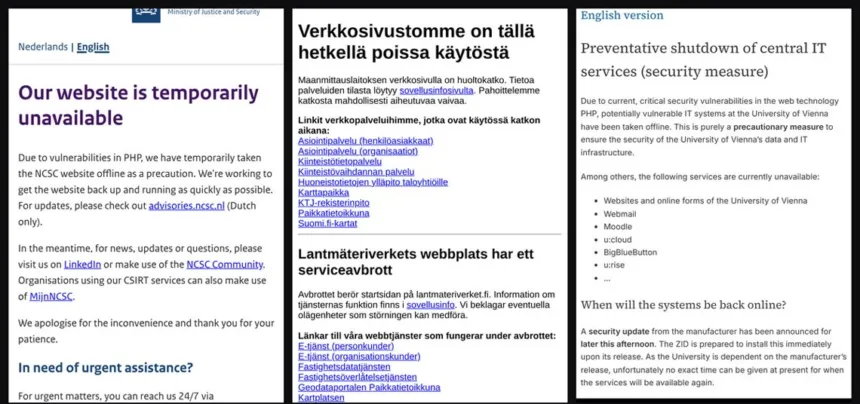
En Finlandia, el centro estatal de informática Valtori empezó a bajar los servicios web públicos del gobierno. Su director, Hannu Naumanen, dijo a la agencia STT que fue una medida de precaución y no la consecuencia de un ataque o de un robo de datos. Entre los primeros sitios caídos estuvo el del Servicio Nacional de Catastro.
En los Países Bajos, el Centro Nacional de Ciberseguridad (NCSC) bajó su propia web, informó el Gobierno neerlandés, que también desconectó DigiD y MijnOverheid, sus sistemas de identidad y trámites. La Cámara baja del Parlamento hizo lo mismo, confirmó un vocero a la agencia ANP. El diario NRC sumó otros sitios neerlandeses caídos, como el portal de tecnología Tweakers y la Autoridad de Protección de Datos.
En Austria, la Universidad de Viena desconectó sus webs, el correo, la plataforma educativa Moodle y otros servicios. Una vocera dijo al diario Kurier que fue «una pura medida de precaución». El servicio de marcadores Pinboard también se bajó, según anunció en su cuenta oficial.
En Estados Unidos, la Agencia de Seguridad Nacional (NSA) recomendó desconectar los sistemas que no pudieran actualizarse, informó la BBC.
Qué pasa en la Argentina
En el país, portales oficiales como argentina.gob.ar y el sitio de noticias del Gobierno de San Juan, sisanjuan.gob.ar, funcionan con sistemas basados en PHP, según las señales públicas de sus propias páginas. Usan Drupal y Joomla, dos gestores de contenido que corren sobre esa tecnología.
Eso no significa que sean vulnerables: depende de si sus administradores ya instalaron la actualización.
España (INCIBE), Francia (CERT-FR), Alemania (BSI), el Reino Unido (NCSC) y la Unión Europea (CERT-EU) publicaron alertas el miércoles. Hasta el jueves 22 no se encontró un aviso público del CERT.ar ni de la Dirección Nacional de Ciberseguridad en argentina.gob.ar/ciberseguridad.
Qué es PHP y qué arriesgan los sitios
PHP es el lenguaje con el que se arman, por detrás, muchísimas páginas. Con él funcionan WordPress, Joomla y Drupal, los sistemas con los que se hacen webs de comercios, medios, escuelas y organismos.
Las fallas, bautizadas PHP2Shell, permiten que un atacante le mande al sitio un pedido armado a propósito y le haga ejecutar sus órdenes. Desde ahí podría cambiar lo que muestra la página, copiar datos de clientes o usarla para estafas. Google Cloud explicó que una falla de este nivel permite robar, alterar y borrar datos del sistema afectado.
Las dos fallas tienen una gravedad de 9,2 sobre 10, la categoría crítica, según PHP. Según el medio especializado BleepingComputer, el jefe de tecnología de Cloudflare, Dane Knecht, dijo que ya se veían primeros intentos de ataque antes del arreglo.
El rol de la inteligencia artificial
La falla la encontró GPT-5.6 Sol, un modelo de OpenAI usado por la empresa de seguridad Calif, informó OpenAI. Otra empresa, Wiz, halló las dos fallas por su cuenta; Google afirmó que su modelo Gemini 4 Argon la ayudó a encontrarla y a probar el arreglo.
Durante dos meses, una coalición liderada por OpenAI dentro de su programa Patch the Planet («Emparchar el Planeta») trabajó con los responsables de PHP y empresas de seguridad. Prepararon los arreglos y la información para un anuncio coordinado, según OpenAI. El programa reúne la información en patchtheplanet.org.
La empresa Wiz las calificó como las vulnerabilidades más severas descubiertas hasta ahora por la IA, según la BBC. OpenAI sostuvo que, hasta donde sabe, la IA encontró las fallas antes que los delincuentes. Advirtió también que las mismas herramientas pueden ayudar a los atacantes.
Lo que se supo el jueves
Amazon informó que en sus trampas para atacantes registró un primer intento de explotación el 17 de octubre, cuatro días antes del arreglo. La firma Sansec, en cambio, dijo el jueves 22 que una explotación masiva es menos probable de lo que se creyó al principio y que los ataques públicos no funcionan contra una instalación por defecto. Hostinger, uno de los proveedores de hosting más usados en el país, informó que terminó de aplicar el parche en su hosting administrado ese mismo jueves. Qué más pasó en la racha de incidentes que en redes llaman «octubre negro».
Quién tiene que hacer algo
Quien solo usa internet desde el celular o la computadora no tiene que hacer nada. La falla está en los servidores, las computadoras donde viven los sitios. Los que sí deben moverse son los dueños de sitios: comercios, tiendas online, clubes, escuelas, municipios y organismos.
Qué hacer si tenés una web
Preguntale a quien te hizo el sitio o a tu hosting si ya actualizó PHP a la versión 8.5.12, 8.4.27, 8.3.36 o 8.2.35. En WordPress, la versión figura en Herramientas > Salud del sitio > Información > Servidor. Actualizar WordPress no actualiza PHP. Las versiones 8.1 y anteriores no tendrán arreglo oficial: hay que pasar a una más nueva.
Fuentes: PHP, OpenAI, Patch the Planet, Google Cloud, Gobierno de los Países Bajos, INCIBE, CERT-FR, BSI, NCSC del Reino Unido, CERT-EU, Amazon, Sansec y Hostinger.