La falla está identificada como CVE-2026-83844 y la calificó el Microsoft Security Response Center, según la ficha oficial del CVE. Es una lectura fuera de los límites de memoria (out-of-bounds read): Paint lee datos más allá del espacio que le corresponde y, con un archivo preparado, ese exceso habilita la ejecución de código.
De acuerdo con la clasificación técnica de la misma ficha, el vector de ataque es de red, no requiere privilegios previos y presenta complejidad alta.
Cómo saber si tu Paint ya tiene la corrección
Microsoft publicó la corrección el 13 de octubre, durante el Patch Tuesday, el ciclo mensual de actualizaciones de seguridad de la compañía. La versión de Paint que cierra la falla es la 11.2609.401.0, según la guía oficial de actualizaciones de seguridad.
Para comprobarlo alcanza con mirar el número de versión del paquete instalado. Microsoft documenta el cmdlet Get-AppxPackage de PowerShell para consultar los paquetes de aplicaciones instalados y su versión. En una ventana de PowerShell, el comando «Get-AppxPackage *Paint*» devuelve el paquete de Paint con su número de versión, que se compara con 11.2609.401.0.
Si el número coincide con 11.2609.401.0 o es mayor, la corrección está aplicada. El mismo comando lista el resto de las aplicaciones que vienen con Windows, así que la revisión se puede repetir con cualquier otra app del equipo.
Qué hacer si la versión todavía es la anterior
Si el número que aparece es menor, el equipo sigue con la versión vieja. Como la corrección salió en el ciclo mensual de Microsoft, el primer paso es revisar las actualizaciones pendientes del sistema, instalarlas y reiniciar para que queden aplicadas.
Mientras la versión no sea la corregida, la vía de entrada es una imagen. Conviene entonces no abrir archivos de imagen que lleguen por correo, por mensajería o desde descargas de sitios desconocidos hasta que el equipo muestre la 11.2609.401.0.
El detalle de la vulnerabilidad y las versiones corregidas quedan publicados en el Security Update Guide del MSRC, el portal donde Microsoft registra cada CVE con su calificación. La revisión que sigue es la misma: el número 11.2609.401.0 en el equipo y, si no aparece, la actualización pendiente.
Microsoft Paint tiene una falla de seguridad calificada 8,1 sobre 10 que puede ejecutar código malicioso al abrir una imagen. Microsoft publicó la corrección el 13 de octubre, durante el Patch Tuesday, pero no llegó a todos los equipos. La versión corregida es la 11.2609.401.0 y se puede verificar en la PC con un comando de PowerShell que la compañía documenta.
Este contenido es generado automáticamente con IA
Zappo te lo cuenta
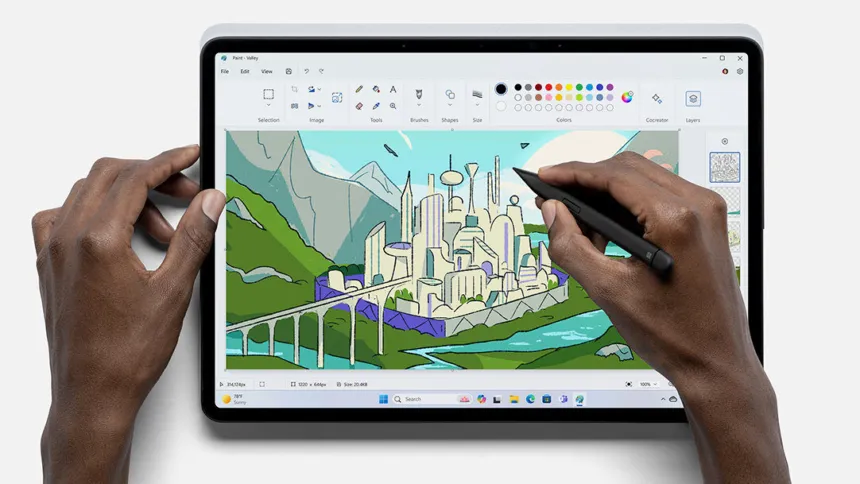
El software más noble y químicamente puro de la historia informática, el mismo que vio nacer soles con anteojos negros en las esquinas de millones de lienzos blancos, acaba de convertirse en un vector de pánico cibernético. Microsoft Paint, la herramienta donde generaciones enteras aprendieron a desbordar el balde de pintura digital antes de aprender a escribir, arrastra una vulnerabilidad calificada con un demoledor 8,1 sobre 10 por el Microsoft Security Response Center. La amenaza lleva el rótulo técnico de CVE-2026-83844 y se resume en una lectura fuera de los límites de memoria: el entrañable programa lee datos más allá del espacio que le pertenece y, ante una imagen minuciosamente manipulada, le concede a un atacante la ejecución de código sin requerir privilegios previos.
La escena roza el absurdo contemporáneo: un archivo gráfico preparado con perversidad puede perforar las defensas del sistema operativo a través de la red, mediante una maniobra clasificada con complejidad alta pero con consecuencias letales. Aunque la compañía liberó la corrección el pasado 13 de octubre durante su ciclo mensual del Patch Tuesday, la actualización no aterrizó de manera automática en todos los escritorios. La versión que clausura el agujero y devuelve la paz mental lleva la numeración 11.2609.401.0, una cifra que hoy marca la delgada frontera entre una sesión tranquila y una intrusión silenciosa.
Para averiguar si el equipo continúa expuesto a semejante descalabro, el procedimiento exige abrir una ventana de PowerShell y escribir el comando «Get-AppxPackage *Paint*». Si el resultado arroja un valor idéntico o mayor a 11.2609.401.0, el peligro quedó desactivado; de lo contrario, la orden inmediata es descargar las actualizaciones pendientes del sistema y reiniciar el equipo. Mientras ese número salvador no figure en la pantalla, la prudencia manda evitar cualquier imagen que aterrice por mensajería, correo electrónico o descargas de procedencia desconocida, porque hoy abrir un gráfico dudoso en Paint equivale a jugar a la ruleta rusa con un pincel pixelado.
Este contenido humorístico es generado por IA y puede contener imprecisiones o ser imprudente, se recomienda leer con discreción.