

Un ataque informático contra los sistemas de frío dejó sin mercadería fresca y congelada a cientos de supermercados de Francia. Durante la noche del domingo 11 al lunes 12 de octubre, los atacantes entraron a distancia a los controladores que regulan la temperatura de heladeras y cámaras y activaron el ciclo de descongelamiento. En varios locales el interior de los equipos llegó a 50 grados durante seis horas.
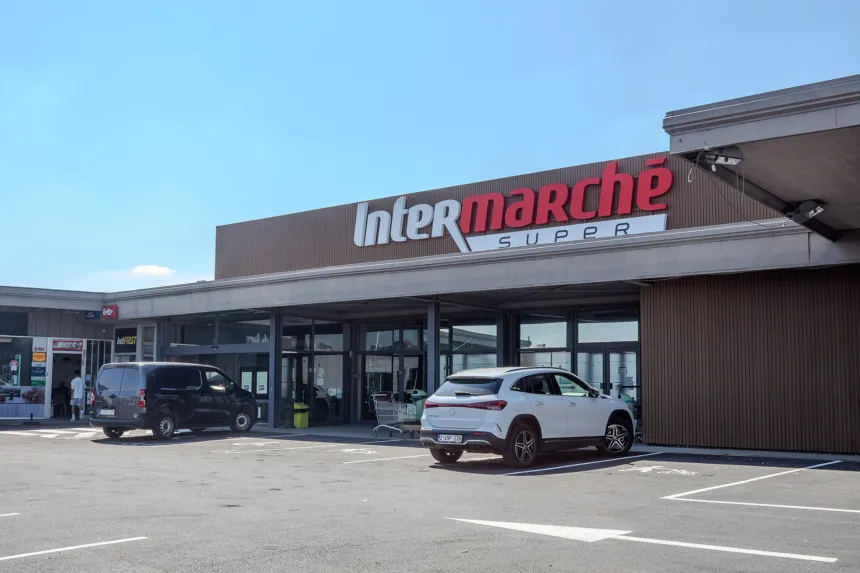
Les Mousquetaires, dueño de Intermarché, informó primero unas 150 tiendas afectadas; una actualización posterior elevó la cifra a al menos 300 locales de Intermarché y Netto. Coopérative U reportó menos de un centenar, Carrefour habló de 80 supermercados y también hubo casos en E.Leclerc. Las cadenas tuvieron que retirar los productos que ya no estaban en condiciones y las pérdidas se calculan en millones de euros.
«Atacar equipos esenciales para la conservación de productos frescos y el abastecimiento alimentario de los franceses es de una gravedad extrema y no tiene precedentes», escribió en la red social X Dominique Schelcher, presidente de Coopérative U, que confirmó el ataque durante la madrugada.
Cómo lo hicieron
Los controladores atacados no solo miden la temperatura: también coordinan las funciones de las instalaciones de frío, entre ellas el descongelamiento programado que sirve para sacar la escarcha. Ese ciclo, que normalmente dura poco, fue el que los atacantes dispararon a distancia y dejaron funcionando.
Los equipos son de la empresa danesa Danfoss. La compañía confirmó que entre los afectados están los modelos AK-SM800 y AK-SC355, que ya no reciben actualizaciones de seguridad y que el fabricante recomienda reemplazar. Danfoss atribuyó el problema a un software interno desactualizado y recordó que en 2022 ya se habían registrado ataques contra supermercados de Rusia e Israel que usaban controladores AK-SM800.
Existe además una falla conocida, la CVE-2025-41450, pero afecta a otra serie de equipos (AK-SM 8xxA) y no hay pruebas de que se haya usado en Francia. Todavía no se sabe por dónde entraron ni quiénes son los atacantes.
Qué investigan
La Fiscalía de París abrió de oficio una causa y se la encargó a la Oficina Anticiberdelincuencia (OFAC). Tiene que identificar a todas las víctimas y establecer qué daños se pueden atribuir al ataque, incluidos los principios de incendio que se informaron en algunos locales.
El primer ministro Sébastien Lecornu le pidió a la Agencia Nacional de Seguridad de los Sistemas de Información (ANSSI) que tome el caso. El organismo identificó una vulnerabilidad en el programa del fabricante danés, se comunicó con la empresa y alertó a sus pares europeos, porque otros países podrían usar los mismos equipos. También busca a otras empresas francesas con esos sistemas para advertirles.
No todas las cadenas cayeron. Picard, especialista en congelados, no tuvo problemas porque el frío de cada local se maneja de forma independiente y no admite control remoto. Mientras tanto, el grupo neerlandés Ahold Delhaize informó otro incidente informático: su cadena Albert Heijn tuvo cortes en la web, la aplicación y las entregas a domicilio en Países Bajos, y Delhaize desconectó parte de sus sistemas en Bélgica. Por ahora no hay nada que vincule ese caso con el ataque a las heladeras francesas.
El episodio se suma a una lista que preocupa a los especialistas: equipos industriales conectados a internet, instalados hace años y sin actualizar, que pueden manejarse desde afuera. En este caso, el daño no fue un archivo bloqueado sino comida que se echó a perder en cientos de góndolas en una sola noche.